Nur echtes Risiko blockiert. Jede Freigabe signiert.
Eine selbst gehostete Kontrollebene für Container-Releases außerhalb von Kubernetes: scannt Ihre Images, prüft jedes Release gegen Policy und erreichbares RisikoSchwachstellen, deren Code Ihre Anwendung tatsächlich aufruft — die, die Sie betreffen können, statt jedes CVE, das im Image vorhanden ist, deployt, was besteht, und meldet, wenn das Laufende nicht mehr dem Freigegebenen entspricht.
Entwickelt für sicherheitsbewusste Teams
- Erreichbare Schwachstellen
- Von der Quelle bis zur Umgebung
- Signierte Nachweise
- Compliance-Pakete
- Offline-fähig
Das meiste, was ein Scanner meldet, liegt in Code, den Ihre Anwendung nie ausführt — Sysdigs Report 2024 beziffert es auf ~85 % der kritischen Container-Schwachstellen. Ein Gate, das den Unterschied nicht kennt, blockiert alles — also lernen Teams, es durchzuwinken. Und das Durchwinken ist der Teil, den niemand einem Auditor zeigen kann.
Stella Ops dreht das um: jedes Release am echten Schwachstellenrisiko geprüft — mit signiertem Nachweis.
Entscheidung
Gate-Bewertung: erreichbares Risiko, keine Rohdaten
Jedes Freigeben oder Blockieren führt zurück auf die exakten Eingaben dahinter — „warum wurde das blockiert?“ ist ein Nachschlagen, keine Ermittlung.
Diese Eingaben: SBOM, Erreichbarkeitsurteile, VEX-Status, Policy-Snapshot, Freigaben.
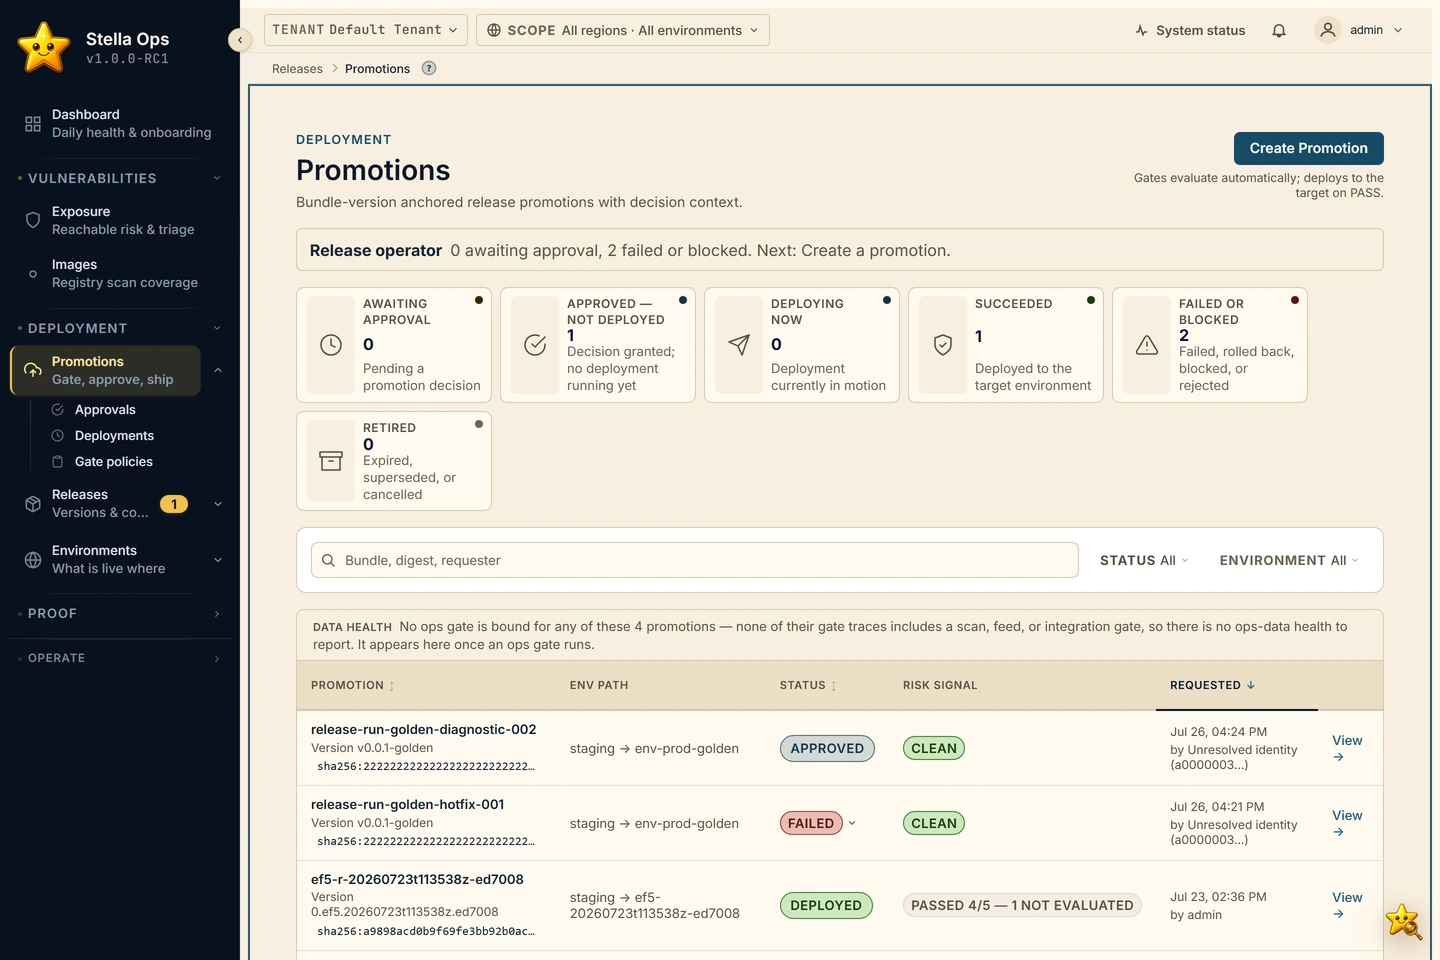
Eine Prüfung, die nicht durchgeführt werden konnte, wird als NICHT BEWERTET gemeldet und im Urteil erfasst. Es wird nie als bestanden gewertet.
Nachweiskette
Quelle → Erstellen → Scannen → Urteil → Entscheidung → Bereitstellen → Beobachten
Jedes Release wandert entlang dieser sieben Stufen, und jede Stufe trägt einen von drei Nachweiszuständen. Eine Stufe ohne Nachweis bleibt sichtbar leer — nichts wird erschlossen, um die Lücke zu füllen. Am Ende steht ein Artefakt mit dem Nachweis, was darin enthalten ist, was erreichbar ist und wer es freigegeben hat — überprüfbar lange nach dem Release.
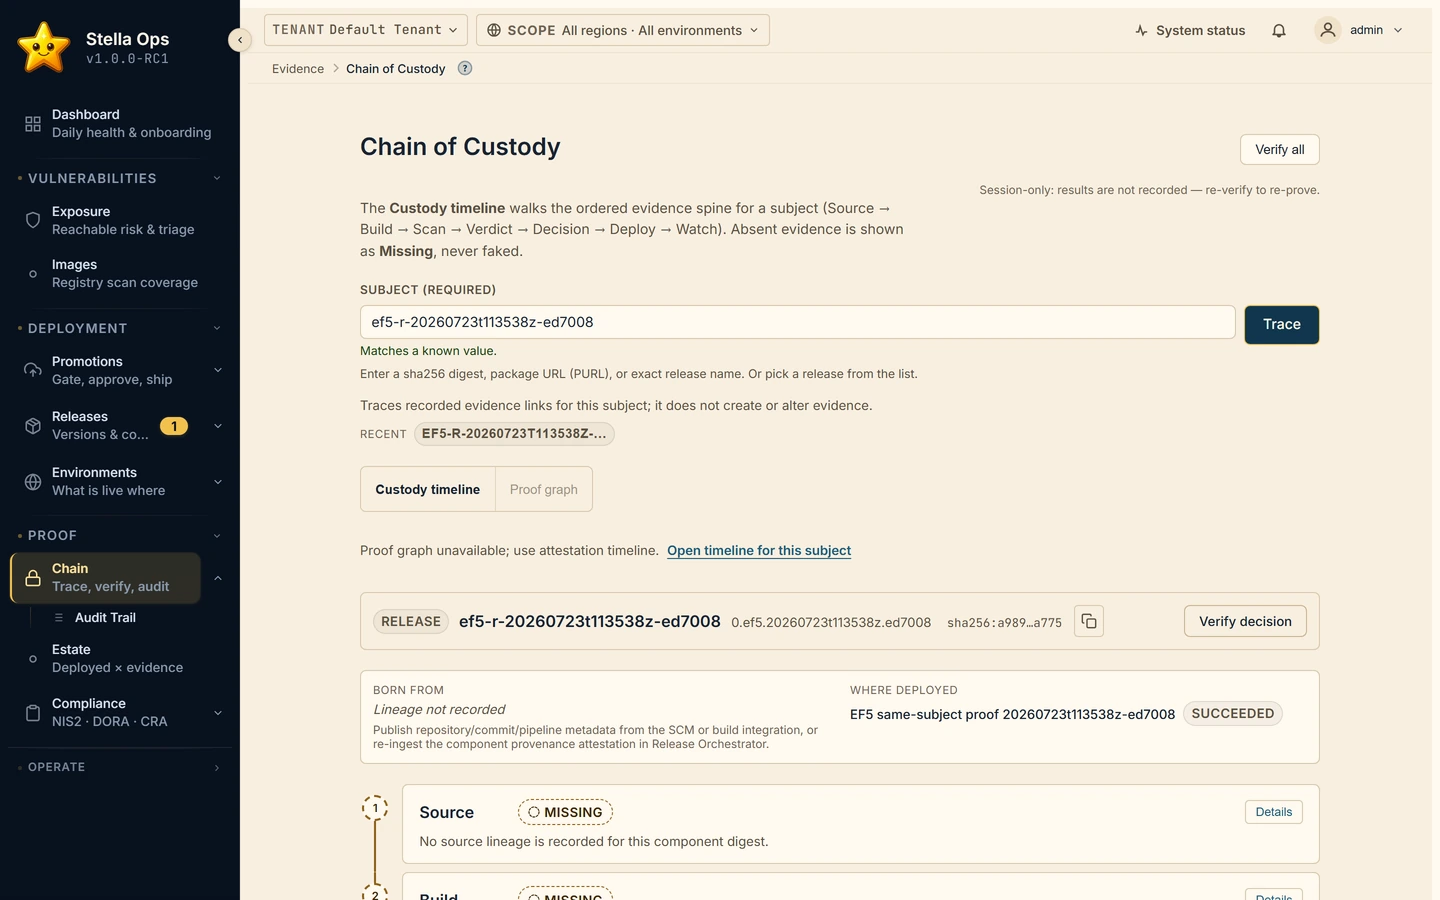
MISSING
Für diese Phase wurden noch keine Nachweise erfasst. Die Phase bleibt eine sichtbare Lücke.
RECORDED
Beweismaterial erfasst und mit der Releasesübersicht verknüpft, noch nicht unterzeichnet.
SIGNED
Mit einer prüfbaren Signatur versiegelte Beweise – erzeugt mit einem Schlüssel, der in Ihrer eigenen Installation entsteht; das Produkt liefert keinen mit.
Beobachten Sie – die siebte Stufe
Genehmigt heißt nicht ausgeführt
Nach der Bereitstellung vergleicht Watch den laufenden Digest mit dem genehmigten Digest – für jeden Dienst und in jeder Umgebung. Eine Nichtübereinstimmung bedeutet ein nicht genehmigtes oder verändertes Image und wird mit den Beweisen gekennzeichnet, die es zeigen.
Ein Release ist zum Zeitpunkt der Bereitstellung nachgewiesen. Watch hält diesen Nachweis auch danach aktuell – die Drift-Erkennung ist eine primäre Nachweisstufe, kein Zusatz.
Bestandsansicht öffnen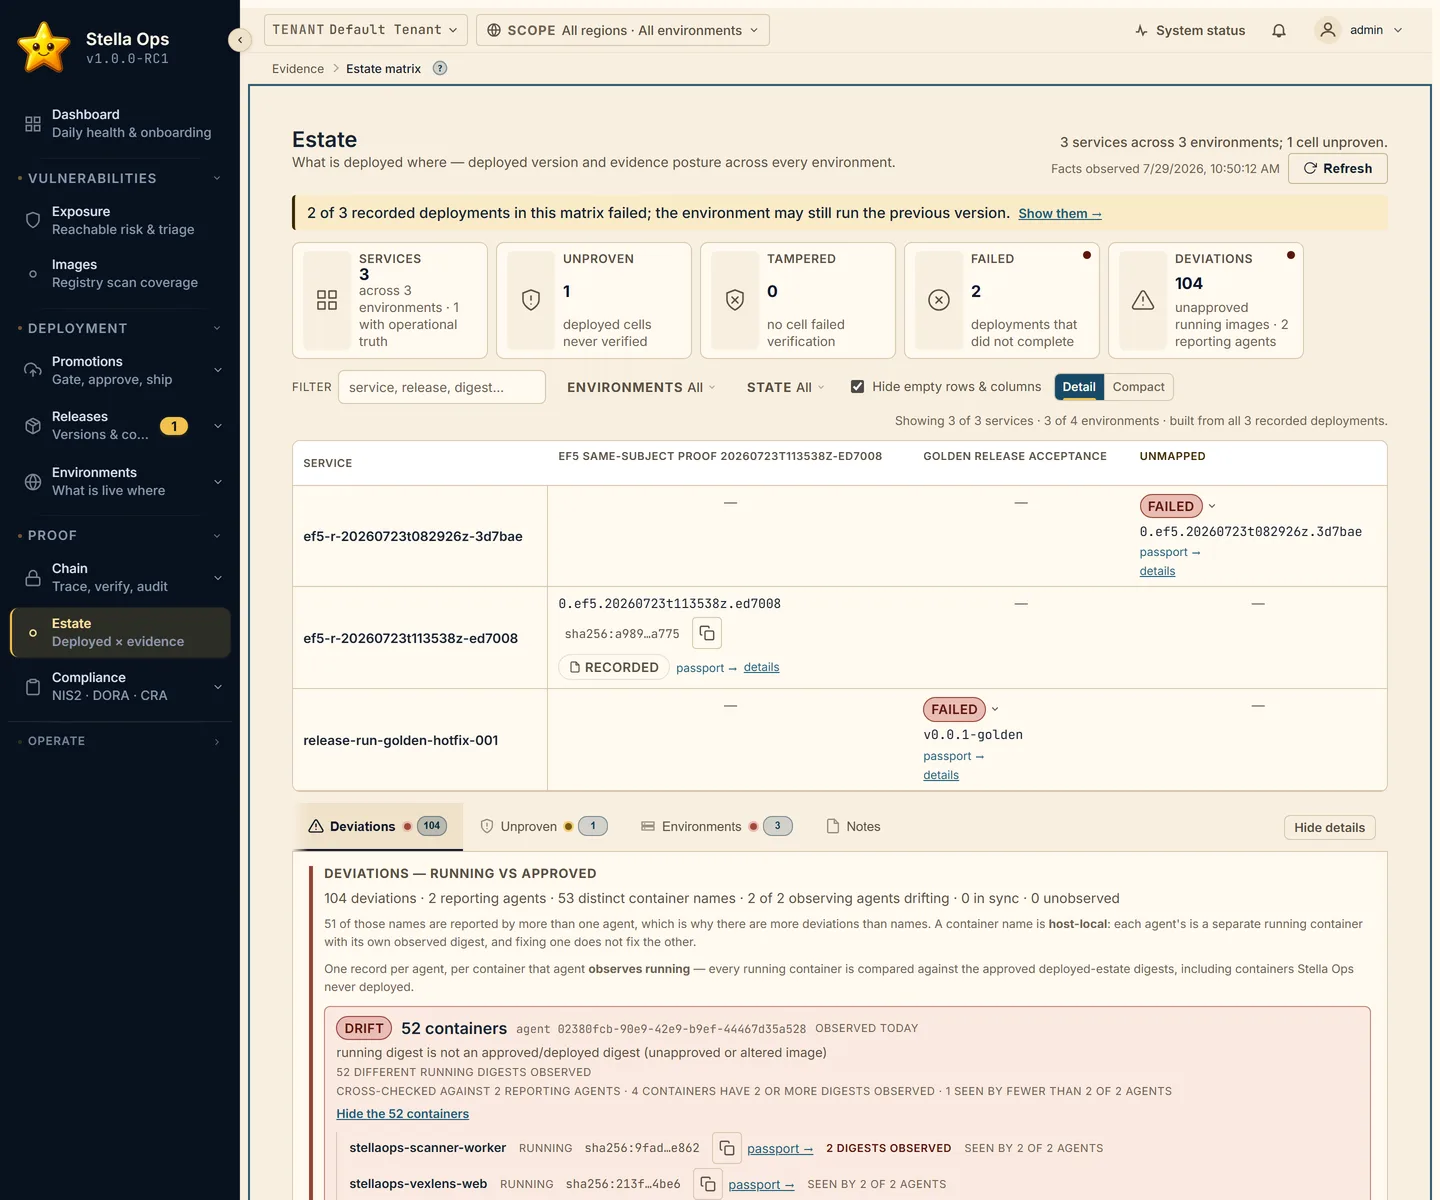
EstateAlles, was Sie betreiben und wohin Sie deployen: die Hosts, VMs und Compose-Projekte über Ihre Umgebungen hinweg und die Container, die darauf laufen.-Ansicht: Jeder laufende Container, dessen Digest nicht freigegeben ist, wird als Drift markiert. Stella Ops Console — ein Beispiel-Bestand, mit Drift-Zahlen aus diesem Entwicklungs-Stack, der sich selbst beobachtet.Prüfen Sie zuerst die Belege: Das Evidenzmodell, die Signaturschlüssel und der Ablauf für die Wiederholung sind öffentlich. Prüfen Sie sie, bevor Sie irgendetwas anderem auf dieser Seite vertrauen.
Kundenreferenzen folgen in Kürze – Ergebnisse aus unserer internen Beta.
Überprüfen Sie das Evidenzmodell Signaturschlüssel überprüfen Siehe Wiedergabe-Workflow
Machen Sie Ihr nächstes Release nachweisbar
Kostenlos: 20 verwaltete Platzierungen · Lizenziert ab €100/Monat · alle Funktionen in beiden Plänen
Vollständige Release-Kontrolle für Ihre eigene Infrastruktur. Scannen, genehmigen, deployen und verifizieren Sie Container-Releases mit einem selbst gehosteten System. Jede Funktion ist enthalten. Starten Sie kostenlos mit 20 verwalteten Platzierungen, und zahlen Sie danach ab €100/Monat.
Compliance-Pakete ordnen Ihre Nachweiskette dem zu, was NIS2, DORA und CRA verlangen – sie sammeln und ordnen die Nachweise, sie bescheinigen nicht, dass Sie konform sind.