
合规 ·网络韧性法案——欧盟法规 2024/2847
Stella Ops今天为CRA生产的产物
《网络韧性法案》要求数字产品制造商维护软件物料清单、在整个支持期内处理漏洞、保留技术文档,并报告遭主动利用的漏洞和严重事件。报告义务自 2026 年九月 11 日起生效;该法规自 2027 年十二月 11 日起全面适用。
主张边界
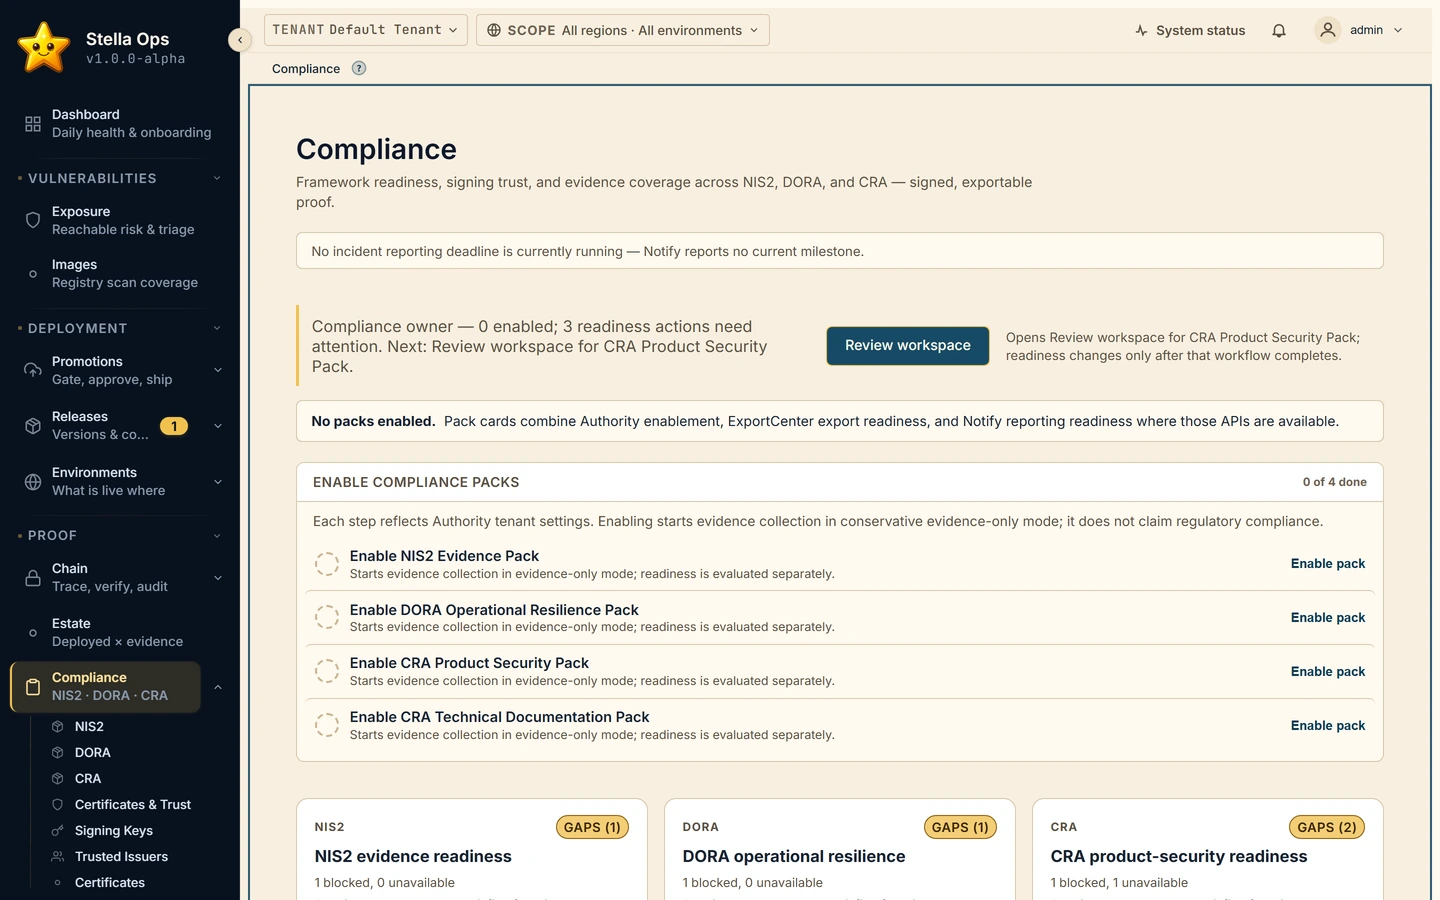
启用后会以保守的纯证据模式开始收集证据;这并不表示符合监管要求。
Stella Ops帮助有义务的制造商或运营商组装并签署监管机构所需的物品。它从不提交文件,不认证,也不让你合规——运营商始终是受监管的决策者。
两个重要的日期
2026 年九月 11 日
被积极利用的漏洞和严重事件必须报告:提前预警24小时内,通知时间72小时内,最终报告需14天内。
2027 年十二月 11 日
其余CRA义务仍在适用,包括产品上市前的技术文件和合规性评估。
运输制品
以下内容现在都已包含在产品中——v1.0-RC1,候选发布版。每件制品都是通过收集的证据生成的;若缺少证据,制品会记录该缺口。
生成附录VII技术文件:11节,确定性输出,签名。如果源制品丢失或被篡改,生成失败会关闭,而不是覆盖空白。
整理A模块、B+C模块和H模块路线的合格评估档案。档案为你的评估提供了参考;评估的决定权不在Stella手中。
产品更新通过DSSE签名的清单和离线验证器发布。终止日期由频道执行,而非作为提醒文本。 DSSEDead Simple Signing Envelope - 用于以加密签名签署任意数据的简单灵活标准
RFC 9116 security.txt加上DSSE签名的CSAF咨询订阅源,使研究人员和机器能找到相同的披露渠道,并能核实签署每份公告的人员。
签署的清单记录了每个产品的支持承诺——至少五年的漏洞处理,日期作为证据而非政策PDF保存。
跟踪24小时预警、72小时通知和14天最终报告,明确说明,并为每个阶段构建ENISA提交信封。
CycloneDX 1.6/1.7和SPDX 3.0.1,附加在OCI镜像上,使SBOM能携带它描述的精确摘要。 CycloneDX业界广泛使用的软件物料清单(SBOM)开放标准格式 SPDX软件包数据交换 - 另一种广泛用于开源的SBOM开放标准格式
Stella Ops不做的事
空档清单是产品的一部分。这些是目前的限制。
自动提交给ENISA的程序等待官方报告模式。如今,信封写入你控制的文件系统位置,然后提交。事件时间线上的截止时间计时不管怎样。
欧盟合规宣言是制造商自身的法律文件。Stella Ops整理其背后的档案;你要审核并签署文件。
一个群体负责收集、订购并签署证据。该证据是否满足CRA,只有受监管方或其评估方能做出判断。
两CRA,两份责任
每个鱼群的所有权标签上标明了谁承担监管义务。启用一个包永远不会转移它。
manufacturer-self
Stella Ops本身就是一个带有数字元素的产品,因此这个包本身就是CRA证据:协调披露流程、RFC 9116 security.txt和DSSE签名的Stella Ops作为产品的咨询推送。
这里涉及的责任是Stella Ops作为Stella Ops制造商的责任。
manufacturer-customer-support
附件VII出口、合规档案及产品支持生命周期证据。Stella Ops支持你的文件工作;责任感会一直伴随你。
这里涵盖的义务是您作为产品制造商的责任;Stella Ops支持它。
其作战着陆方式
- 1
启用该包
每个包记录一个决策,方式与其他决策相同。收集工作以保守的纯证据模式开始。
- 2
纯证据收集
SBOM、证据保全事件、警示状态和事件时间线都会累计到你的发布记录。尚未到位的内容会明确保持为未完成。
- 3
Review 工作区
审查员负责优先排序:先覆盖,然后是空白。每个物品都有其状态——MISSING、RECORDED或有的状态SIGNED。
- 4
签名出口
将附件VII文件或合规档案导出为签署的捆绑包。确定性:相同的证据会产生相同的文档,因此验证者可以重新运行。